
Jaké jsou základní atributy informací?
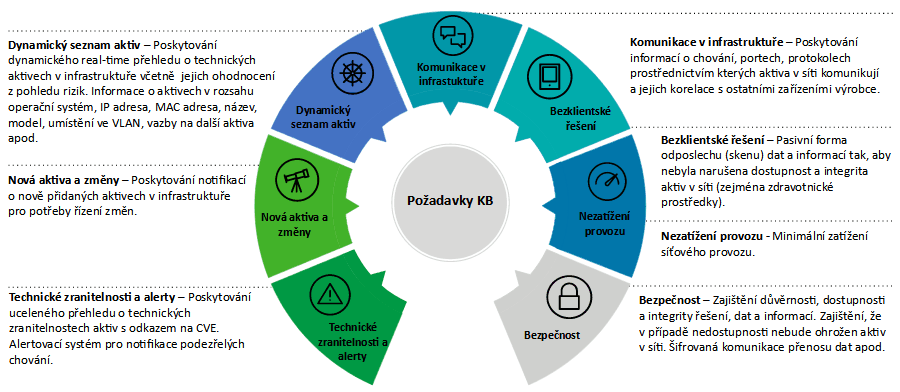
Jaké jsou základní atributy informací nebo informačních aktiv
Jádrem bezpečnosti informací jsou důvěrnost, integrita a dostupnost. Objevují se i názory, že s vývojem informační bezpečnosti, by se měla tato triáda rozrůst o průsečíky mezi vrcholy těchto tří vlastností.
Co je to informační bezpečnost
Informační bezpečnost je komplex opatření, který zahrnuje proces navrhování, schvalování a implementaci softwarových, hardwarových, technických, personálních ochranných opatření spojených s minimalizací možných ztrát, vzniklých v důsledku poškození, zničení nebo zneužití informačních systémů.
Co znamená pojem dostupnost v informační bezpečnosti
Dostupnost (Availability) je jedna ze tří vlastností dat podle CIA triády informační bezpečnosti a znamená, že oprávněný uživatel může získat data ze systému kdykoliv v případě potřeby. Zajištěná dostupnost znamená, že data jsou k dispozici, tedy že nedošlo k jejich ztrátě nebo nedostupnosti.
Co je bezpečnost v informačních technologiích
Informační bezpečnost zahrnuje ochranu všech informací bez rozdílu nosiče po celý jejich životní cyklus. V současné době je spojována především s informacemi komunikovanými skrze informační technologie.
ArchivPodobné
Co to je bezpečnostní incident
Bezpečnostní incident – dle zákona o KB „Je narušení bezpečnosti informací v informačních systémech nebo narušení bezpečnosti služeb anebo bezpečnosti a integrity sítí elektronických komunikací v důsledku kybernetické bezpečnostní události.
Co je primární aktivum
Aktivum Primární a podpůrné aktivum. Primární aktivum Informace nebo služba, kterou zpracovává nebo poskytuje informační systém kritické informační infrastruktury, komunikační systém kritické informační infrastruktury nebo významný informační systém.
Co dělá Narodni bezpecnostni urad
provádí certifikace technického prostředku, informačního systému, kryptografického prostředku, kryptografického pracoviště a stínící komory, zajišťuje výzkum, vývoj a výrobu národních kryptografických prostředků, vyvíjí a schvaluje národní šifrové algoritmy a vytváří národní politiku kryptografické ochrany.
V čem spočívá systémový přístup k bezpečnosti IT
Zabezpečení počítačového systému spočívá v zabezpečení systému před útokem crackerů, škodlivých programů (viry, červy, trojské koně, spyware, adware, …). do této části patří i zaškolení zaměstnanců, aby se chovali v souladu s počítačovou bezpečností a dodržovali zásady bezpečného chování na síti.
Co znamená pojem důvěrnost v počítačové bezpečnosti
Informační bezpečnost se zabývá důvěrností, integritou a dostupností dat, bez ohledu na jejich formu: elektronickou, tištěnou, či jinou. Počítačová bezpečnost se může zaměřovat na zajištění dostupnosti a správné funkce počítačového systému, bez ohledu na informace v něm uložené nebo jím zpracované.
Co je příkladem bezpečnostního incidentu
Jako bezpečnostní incident může být vyhodnocený i pouhý neúspěšný pokus o nějaké zcizení nebo jiné znehodnocení informací. Při bezpečnostním incidentu může dojít k ohrožení, ztrátě, odcizení zneužití nebo změně dat či informací.
Co to je kybernetický bezpečnostní incident
(2) Kybernetickým bezpečnostním incidentem je narušení bezpečnosti informací v informačních systémech nebo narušení bezpečnosti služeb anebo bezpečnosti a integrity sítí elektronických komunikací v důsledku kybernetické bezpečnostní události.
Co patří do pasiv
Patří sem zdroje, které společnost nezískala prostřednictvím půjčky. Konkrétně jde např. o základní vklady majitelů (závisí na formě obchodní společnosti), dary, zisky dosažené v rámci činnosti firmy apod. V případě dosažení ztrát se přirozeně objem vlastního kapitálu o tyto ztráty snižuje.
Co patří do aktiv a pasiv
Aktiva představují v účetnictví všechno, co účetní jednotka vlastní a v budoucnu jí to přinese ekonomický prospěch (tj. například majetek, zásoby, peníze, licence, …). Opakem aktiv jsou pasiva, která představují závazky, vklady vlastníků do společnosti, zisky (ztráty) minulých let a výsledek hospodaření běžného roku.
Jaké jsou stupně utajení
Utajovaná informace
Dělí se do čtyř stupňů: Vyhrazené, Důvěrné, Tajné a Přísně tajné.
Co je to NBÚ
Národní bezpečnostní úřad (NBÚ) je orgánem moci výkonné, byl zřízen zákonem č. 148/1998 Sb., o ochraně utajovaných skutečností a o změně některých zákonů, a to k 1. srpnu 1998.
Jak zabezpečit svůj počítač
Tipy, jak ochránit počítačPoužívejte bránu firewall.Udržujte veškerý software aktualizovanýPoužívejte antivirový software a udržujte ho v aktuálním stavu.Ujistěte se, že jsou vaše hesla správně vybraná a dobře chráněná.Neotevírejte podezřelé přílohy a neklikejte na neobvyklé odkazy ve zprávách.
Jaké jsou prostředky ochrany dat před zneužitím a zničením
softwarová ochrana – speciální programy, které šifrují zápisy na HDD; speciální software pro přenos souborů po IT; nepoužívání/neinstalování některých programů; klíče hardwaru; čipové karty; čtečky otisku prstu; omezení připojení datových médií (usb disky);
Co je to ochrana dát
Zabezpečení informací spočívá v bezpečném zálohování dat. Záloha dat by měla být vytvořena tak, aby ji neohrozil útočník ani přírodní živelní pohroma (požár, záplavy, pád letadla, …). Zálohovaná data je také potřeba chránit proti neoprávněné manipulaci použitím vhodného šifrovacího systému.
Co je to vládní CERT
Národní úřad pro kybernetickou a informační bezpečnost – Vládní CERT. Vládní CERT (GovCERT.CZ) a týmy typu CSIRT hrají klíčovou roli při ochraně kritické informační infrastruktury a významných informačních systémů podle zákona o kybernetické bezpečnosti (181/2014 Sb.) a jeho prováděcích předpisů.
Co dělá Narodni bezpečnostní urad
provádí certifikace technického prostředku, informačního systému, kryptografického prostředku, kryptografického pracoviště a stínící komory, zajišťuje výzkum, vývoj a výrobu národních kryptografických prostředků, vyvíjí a schvaluje národní šifrové algoritmy a vytváří národní politiku kryptografické ochrany.
Co je to bezpečnostní událost
Kybernetickou bezpečnostní událostí je událost, která může způsobit narušení bezpečnosti informací v informačních systémech nebo narušení bezpečnosti služeb anebo bezpečnosti a integrity sítí elektronických komunikací.
Co tvoří aktiva
Aktiva jsou majetkem společnosti. Dělí se na krátkodobý a dlouhodobý majetek. Dlouhodobý majetek má daná firma více než rok. Jedná se o majetek hmotný, například nemovitosti, vybavení výroby, dopravní prostředky, majetek nehmotný (software, licence) a majetek finanční.
Co je to aktiv
Aktivum je všechno, co společnost vlastní a v budoucnu jí může přinést ekonomický prospěch, např. majetek, zásoby, peníze, licence apod. Aktiva dělíme na dlouhodobý majetek, který podnik vlastní déle než rok, a krátkodobý neboli oběžný majetek získaný během posledního roku. Opakem aktiv jsou pasiva.
Co není aktivum
Aktiva představují v účetnictví všechno, co účetní jednotka vlastní a v budoucnu jí to přinese ekonomický prospěch (tj. například majetek, zásoby, peníze, licence, …). Opakem aktiv jsou pasiva, která představují závazky, vklady vlastníků do společnosti, zisky (ztráty) minulých let a výsledek hospodaření běžného roku.
Co je to utajovaná informace
Zákon o ochraně utajovaných informací definuje utajovanou informaci jako informaci v jakékoliv podobě zaznamenanou na jakémkoliv nosiči označenou v souladu s tímto zákonem, jejíž vyzrazení nebo zneužití může způsobit újmu zájmu ČR nebo může být pro tento zájem nevýhodné, a která je uvedena v se- znamu utajovaných …


0 Comments